Przestępcy to zwykli ludzie, im też kończą się wakacje. Chwilę temu trafiła do nas nowa kampania, podszywająca się pod przesyłkę od firmy kurierskiej TNT. Przesyłki oczywiście tam nie ma, ale w „promocji” dostajemy Remote Access Trojana Agent Tesla.
Mail, o tytule „Powiadomienie o wysyłce TNT dla 01092033102” wygląda jak poniżej:
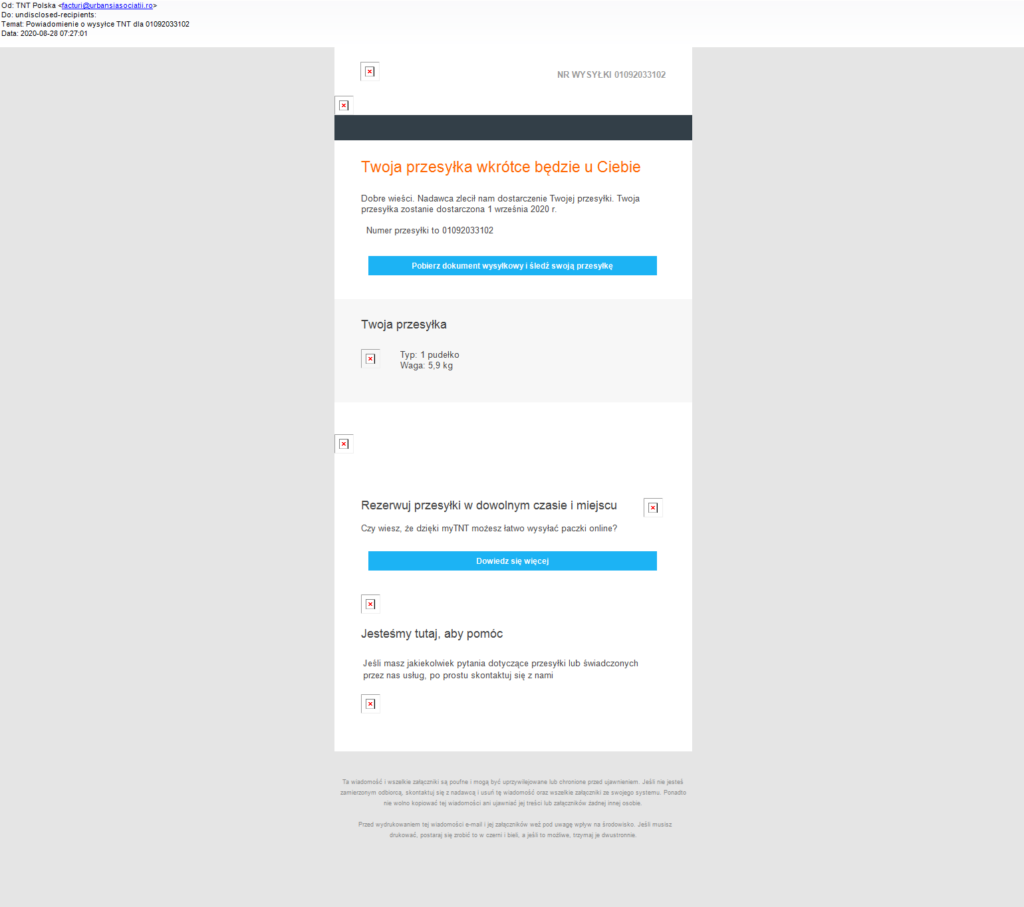
Link do informacji o domniemanej przesyłce prowadzi pod adres
hxxp://www.mediafire.com/file/ca3wq1uggpmxl5k/TNTPL+01092033102.7z/file
To nowa praktyka przestępców, hostujących złośliwy kod, czy serwery C&C pod adresami znanych serwisów chmurowych o generalnie dobrej reputacji.
Spod adresu pobierane jest archiwum o nazwie TNTPL 01092033102.7z
W środku znajduje się plik binarny o nazwie TNTPL 01092033102.exe
Prowadzi on pod adres smtp.1and1.es. Nie jest to oczywiście serwer Command&Control w znanej nam od zawsze formie – po prostu specyfika Tesli polega na wykorzystywaniu znanych serwerów pocztowych o dobrej reputacji.
Sumy kontrolne pliku binarnego to:
MD5 e00fa16c07b7ca2c9d1ded9b7be67823
SHA-256 2014f393604a5be732864b045ce5ae638feeaa958b59d3b91d23c4cade1b50d1