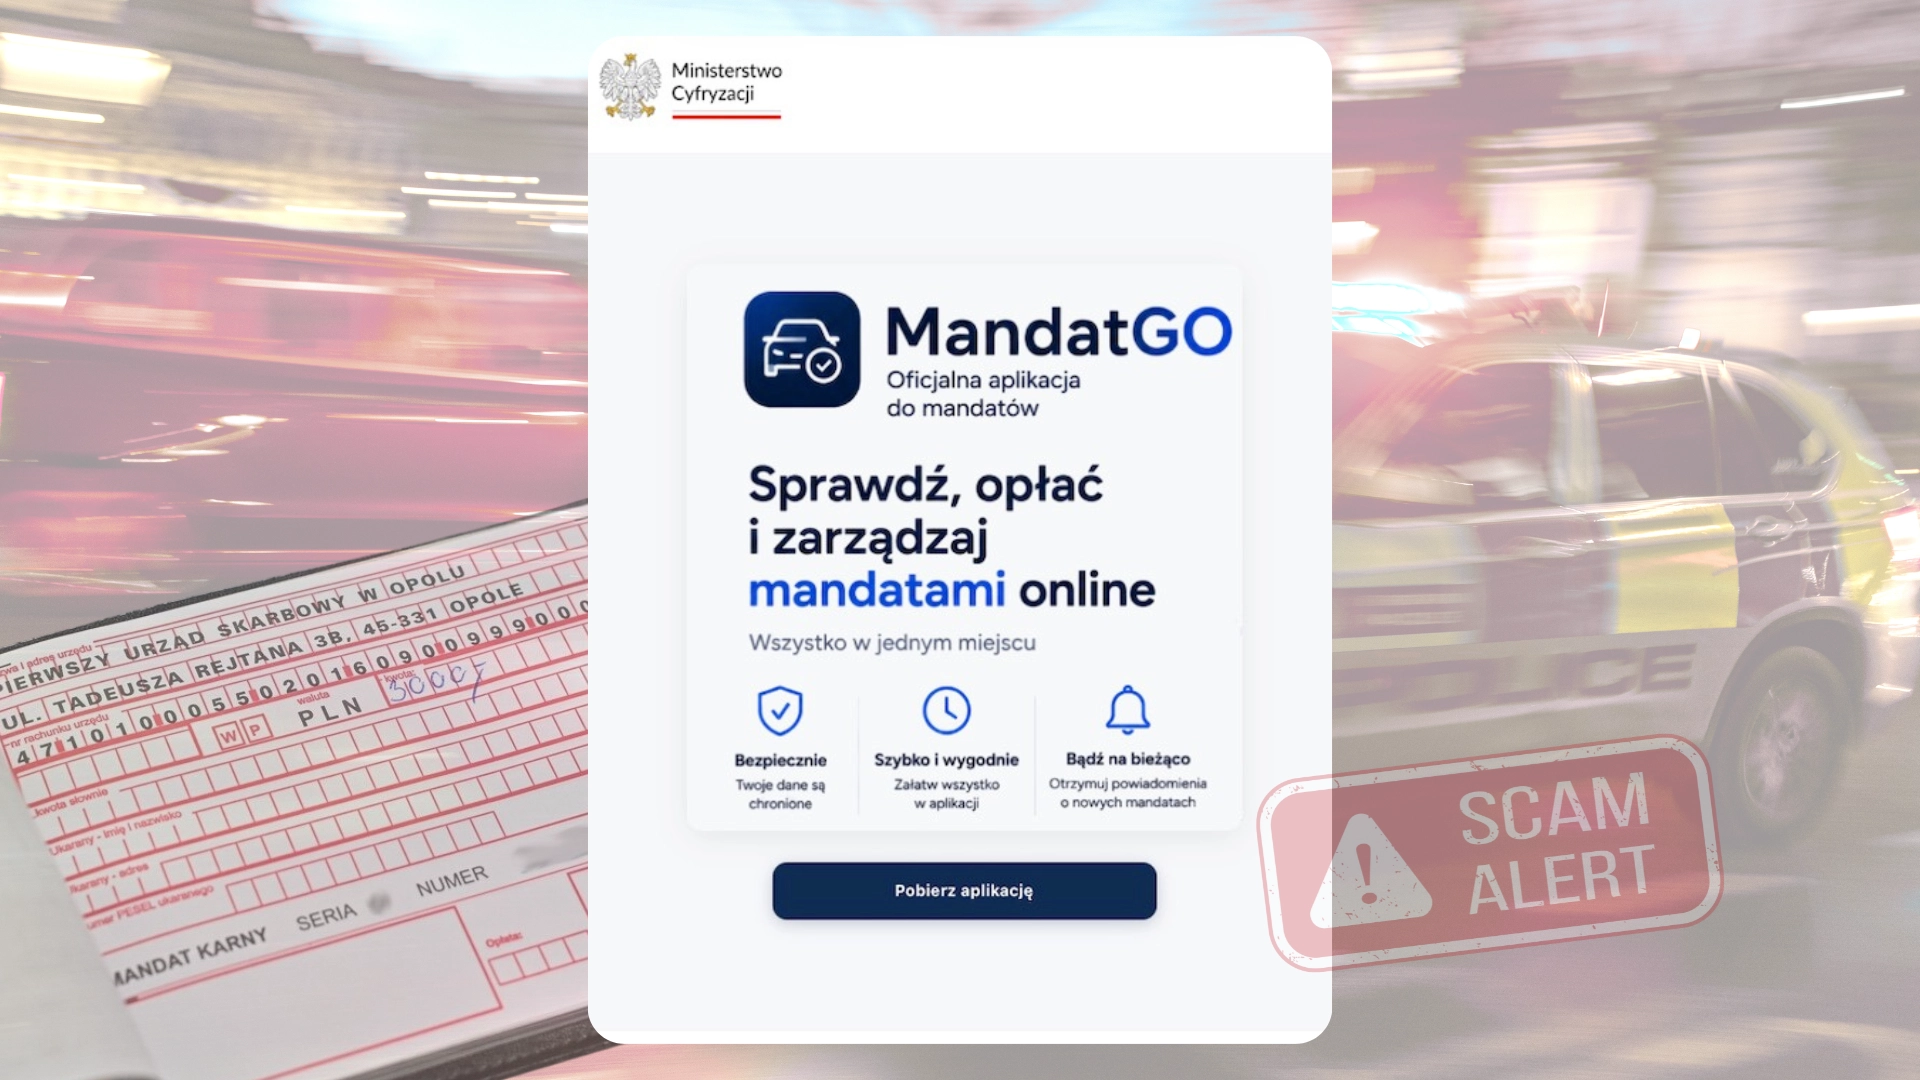
Ktoś podszywa się pod Ministerstwo Cyfryzacji i rozprowadza złośliwe oprogramowanie pod pretekstem „rządowej aplikacji” MandatGo. Kampania z serwisu Facebook (Meta) kieruje do domeny, z której pobierany jest malware z rodziny RAT (Remote Access Trojan).
Złośliwa aplikacja daje atakującemu kontrolę nad zainfekowanym telefonem, w tym dostęp nawet do mikrofonu i kamery. Nie pobieraj i nie instaluj aplikacji pobranych ze stron internetowych. Zarówno domena główna jak i pozostałe, które są z nią powiązane zostały już zablokowane w CyberTarczy Orange.
Oszustwo krok po kroku
W trakcie monitorowania kampanii w serwisie Facebook, natrafiliśmy na nowo utworzony fanpage o nazwie GOV PL. Ostatnia aktualizacja jest z 24 sierpnia, gdy dodano zdjęcie profilowe.
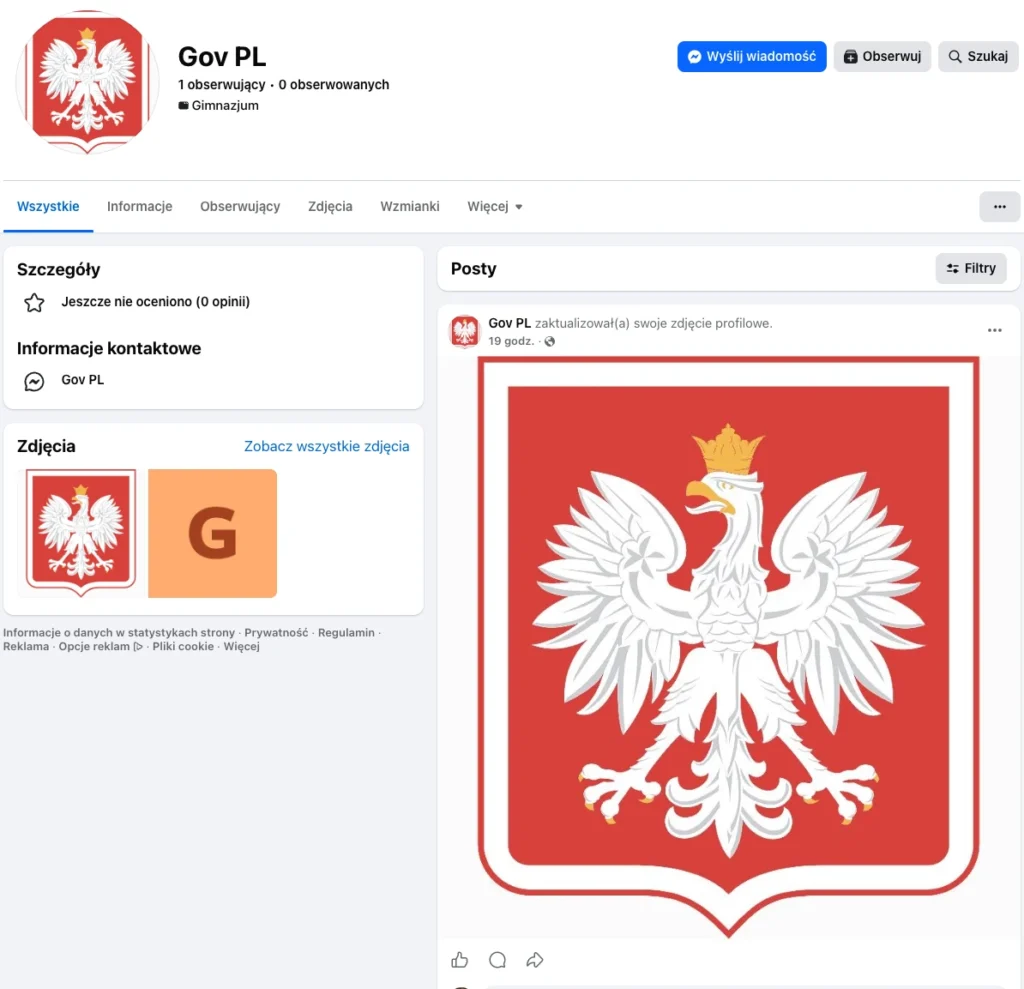
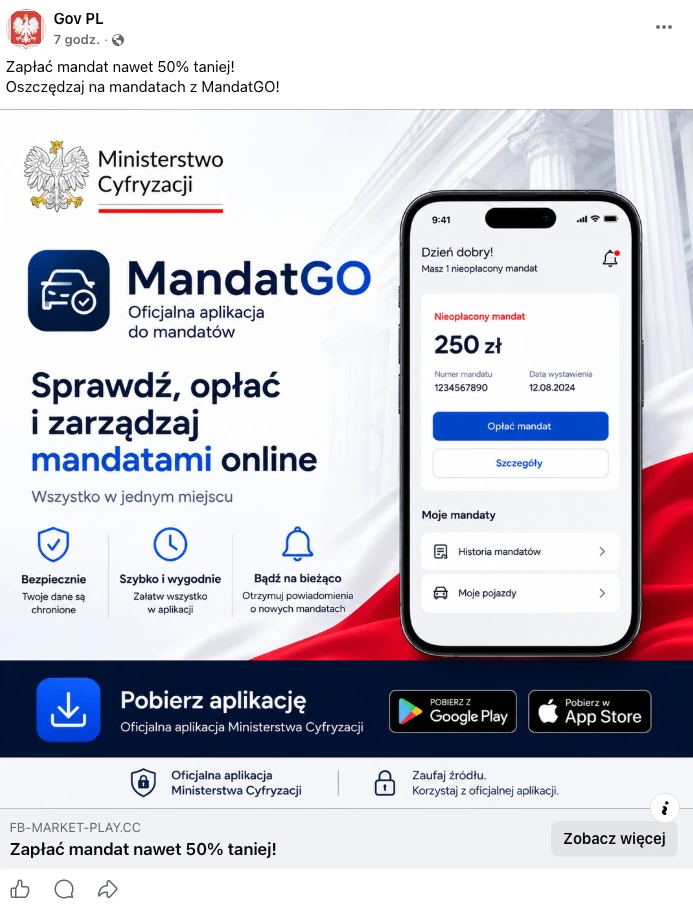
W samej kampanii zobaczymy odwołania do Ministerstwa Cyfryzacji, wizualizację aplikacji mobilnej i zachęcenie jej do pobrania. Kliknięcie w baner nie kieruje użytkownika do sklepu z aplikacjami, ale na stronę www.fb-market-play[.]cc.
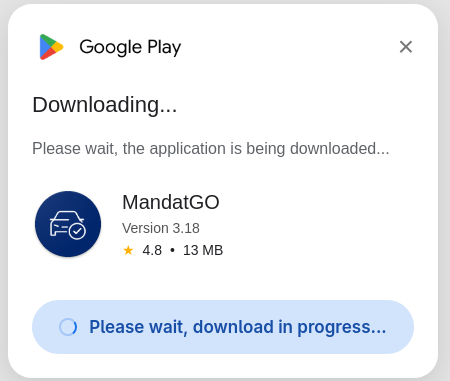
Po uruchomieniu przeglądarki użytkownik ma możliwość pobrania złośliwego pliku. Plik APK to format pakietu instalacyjnego aplikacji na Androida. Sama strona dla zmylenia ofiary może przypominać sklep z aplikacjami Google Play. Wykorzystuje logotyp oraz czcionki używane w prawdziwym sklepie. Proces zainfekowania można podzielić na trzy etapy.
Etap 1
Ofiara pobiera aplikację, która instaluje się na smartfonie.
Etap 2
Pobierany jest kolejny pakiet. Aplikacja ma już dostęp do danych w tym np. treści SMS, podglądu z kamery, a nawet dostęp do mikrofonu.
Etap 3
Zainfekowane urządzenie oczekuje na kolejne komendy.
Co sprawdzić, zanim pobierzesz aplikację
Przede wszystkim aplikacje pobieraj wyłącznie z oficjalnych sklepów, takich jak: AppStore, Google Play i odpowiedniki dla urządzeń marek Samsung, Huawei i Xiaomi. Nie daje to 100% ochrony, ale zmniejsza ryzyko pobrania złośliwego oprogramowania.
Pod żadnym pozorem nie instaluj aplikacji pochodzących ze stron www, jeśli nie robisz tego świadomie.
Przy takiej próbie system Android ostrzega i blokuje instalację aplikacji z nieznanego źródła. Zainstalowanie takiej aplikacji wymaga dodatkowych kroków i zmian w ustawieniach prywatności. To celowy proces, aby obudzić czujność użytkownika.
Zawsze po pobraniu nowej aplikacji zwróć uwagę, gdy nadajesz jej uprawnienia. Upewnij się, że nadajesz aplikacji wyłącznie te uprawnienia, które są jej faktycznie potrzebne.
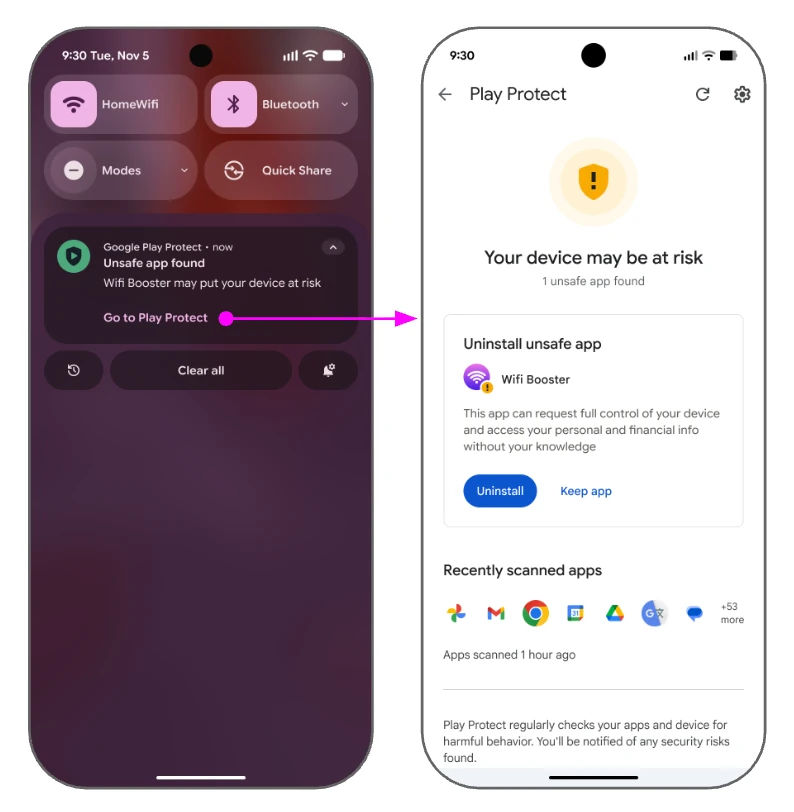
Jeśli jesteś użytkownikiem systemu operacyjnego Android – rozważ korzystanie z Google Play Protect. Ta funkcja sprawdza aplikacje na Twoim urządzeniu pod kątem szkodliwego działania i ostrzega Cię, jeśli wykryje niepożądane działania.
Apple nie oferuje bezpośredniego odpowiednika tej funkcji. Natywnie nie wspiera instalacji aplikacji spoza oficjalnego sklepu. Nie bierzemy tutaj pod uwagę aplikacji testowych i kont developerskich lub zmianie regionu.
Komentarz
Na ten moment nie zaobserwowaliśmy powielenia ani dużej skali tej kampanii. Jednak zaplecze techniczne jest bardzo zaawansowane, a to sugeruje, że kampania może być w fazie testu. Złośliwe oprogramowanie ma dostęp do większości kluczowych i wrażliwych danych (np. mikrofon, kamera, treści SMS-ów, historia połączeń). Raz zainfekowane urządzenie może być okradane z danych wielokrotnie. Można się spodziewać wzmożonej aktywności tej kampanii w najbliższym czasie, o czym na pewno będziemy jeszcze ostrzegać.