

Fałszywy e-mail wygląda jak wiadomość od PKO BP. Link prowadzi do strony wyłudzającej dane
W zalewie fałszywych, podszywających się pod znane marki SMS-ów często zapominamy o tym, że phishing może przyjść również e-mailem. Do CERT Orange Polska trafiła wiadomość z kampanii podszywającej się pod PKO BP. Celem oszustów jest przejęcie loginu, hasła i kodu logowania do banku. Pamiętaj – kolejna kampania może udawać Twój bank!
Phishingowy mail wydaje się być wierną kopią faktycznej korespondencji wysyłanej przez bank. Różnicą – i wyraźnym znakiem ostrzegawczym – jest adres nadawcy, node-jegw56-core@ispgateway.de. Nie ma on nic wspólnego z iPKO – to kliencki adres e-mail w domenie niemieckiego dostawcy usług internetowych.
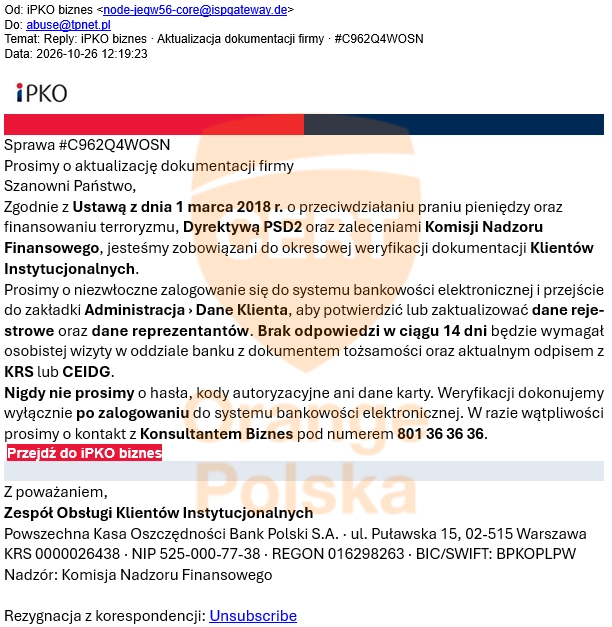
Do wiadomości dołączony jest załącznik w formacie PDF o nazwie pko_biznes_aktualizacja_danych.pdf. Nie zawiera wirusa – to prawdziwy dokument, wysyłany do klientów instytucjonalnych banku, informujący o wymaganej prawem okresowej weryfikacji dokumentacji.
Fałszywa strona PKO BP
Po kliknięciu w link w mailu trafiamy najpierw na stronę pośredniczącą pod adresem zapisanym w nietypowej postaci:
hxxp://[::ffff:217.60.237[.]111]
Link używa nietypowego zapisu IPv4-mapped IPv6, który może zaciemniać widoczny adres IPv4. Być może po to, by pomóc w utrudnieniu automatycznej analizy. Witryna docelowa to hxxps://biznes.rzad-pl[.]net, na której trafiamy na kopię strony iPKO biznes. Oszuści są na tyle bezczelni, że na samym dole… ostrzegają o fałszywych mailach od cyberprzestępców!
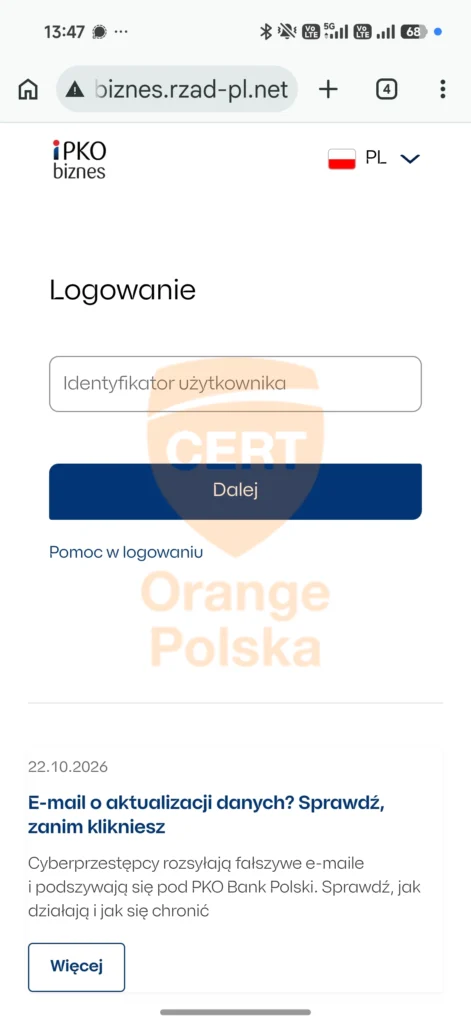
W kolejnym kroku wpisujemy hasło.
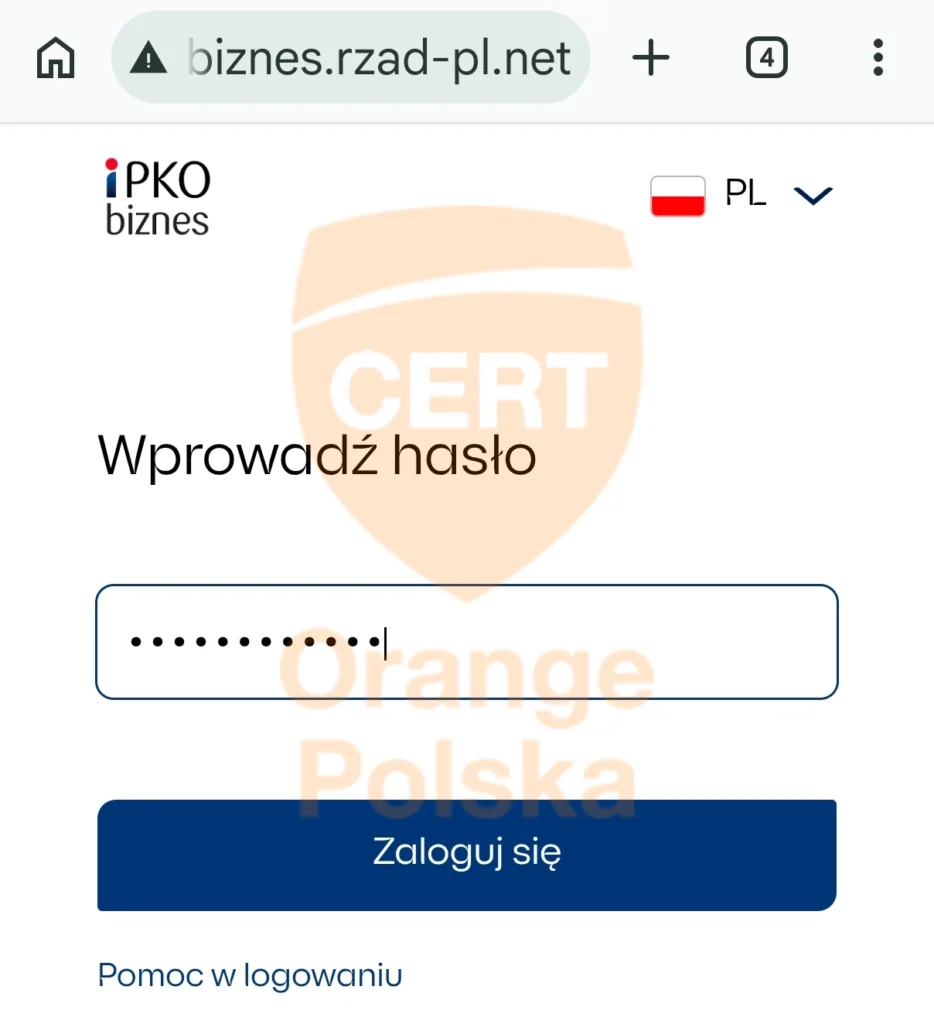
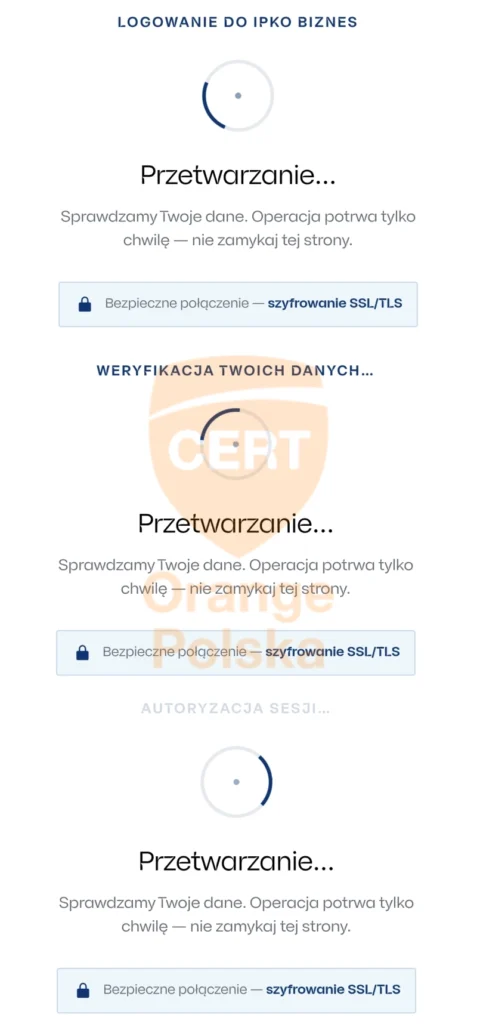
Po jego wpisaniu na ekranie pojawia się kółko postępu, informujące o kolejnych etapach rzekomego logowania. Wskaźnik obraca się przez długi czas. Może to służyć zatrzymaniu ofiary na stronie, gdy oszust próbuje zalogować się na jej konto i uzyskać dodatkowe potwierdzenie logowania. Można założyć, że wtedy – przy użyciu kolejnej socjotechnicznej sztuczki – złodziej spróbuje przekonać ofiarę do podania kodu. Bank może wymagać potwierdzenia logowania z nowego/niezaufanego urządzenia w aplikacji lub kodem SMS, zależnie od ustawień; może też wysłać powiadomienie o logowaniu.
Nie przepisuj automatycznie kodów z SMS-a
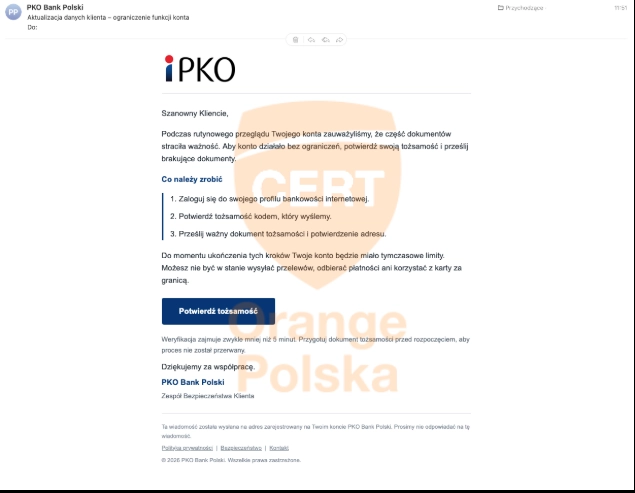
Zaobserwowaliśmy również drugą wersję tej kampanii. W tym przypadku przestępcy nie dołączają do e-maila załącznika. Podają natomiast pełną ścieżkę aktywności prowadzących do kradzieży. Zwróć uwagę na treść poniższej wiadomości. Jej głównym przekazem ma być konieczność przesłania brakujących dokumentów. Ofiara skupiona na tym celu może automatycznie zalogować się na fałszywej stronie i, wierząc, że „potwierdza tożsamość”, przesłać oszustom kod będący drugim składnikiem uwierzytelniania, dając im pełny dostęp do swojego konta. Wtedy, w czasie gdy ofiara będzie przesyłać dane dokumentu tożsamości, oszust będzie okradać jej konto.
Jak nie dać się oszukać?
- Sprawdzaj nadawcę wiadomości e-mail, szczególnie jeśli treść wiadomości wymaga od Ciebie interakcji.
- Jeśli wpisujesz gdzieś login i hasło do banku – miej absolutną pewność, że w pasku przeglądarki widnieje adres Twojego banku!
- Najlepiej po prostu do interakcji z bankiem używaj oficjalnej aplikacji mobilnej; jeśli korzystasz ze strony, adres wpisuj samodzielnie.
- Czytaj treść powiadomień push w aplikacji bankowej oraz SMS-ów zawierających kody. Z ich treści w sposób oczywisty wynika, do czego ma być wykorzystany kod.
- Jeśli nie przeprowadzasz żadnej transakcji, a na Twój telefon przyjdzie SMS lub monit push – natychmiast skontaktuj się z bankiem!
- Nie masz pewności, czy mail faktycznie przyszedł z banku? Zadzwoń do banku, numer sprawdź na stronie lub w oficjalnych dokumentach.
Pamiętaj, że przestępcy mogą podszywać się pod różne banki! To, że opisywana kampania dotyczy PKO BP, nie oznacza, że kolejna – która może trafić do Ciebie – nie będzie opatrzona logo banku, w którym to Ty masz konto!
Ty lub ktoś z Twoich bliskich dał się oszukać? Natychmiast skontaktuj się z bankiem! Nie wstydź się, nie ma na to czasu – jak wskazuje powyższa analiza, oszuści bardzo często okradają ofiary na bieżąco. Jeśli trafi do ciebie taki lub podobny e-mail, prześlij go do nas na adres cert.opl@orange.com. W ten sposób chronisz nie tylko siebie, ale również innych internautów.