Remcos RAT w załączniku XLS. Na co uważać w firmowej poczcie?
Przedsiębiorco, uważaj na każdy e-mail z załącznikiem, jaki do Ciebie trafi. Nawet niebudzący obaw plik XLS na pozór związany z profilem działalności Twojej firmy może być zainfekowany. Obecnie CERT Orange Polska obserwuje aktywną kampanię phishingową z plikami XLS zainfekowanymi Remcos RAT.
Remcos RAT to tzw. trojan zdalnego dostępu (Remote Access Trojan). Dzięki temu narzędziu przestępcy mogą przejąć kontrolę nad Twoim komputerem, by następnie np. przechwytywać ekran, uzyskiwać dostęp do kamery i mikrofonu czy rejestrować w czasie rzeczywistym wciskane przyciski (np. przy logowaniu do banków czy firmowych aplikacji). Infekcja Remcos RAT daje otwarte pole do szpiegostwa przemysłowego, ale też po prostu do wykradania danych z Twojej firmy czy też zainfekowania sieci firmowej innym złośliwym oprogramowaniem – np. ransomware.
Korespondencja biurowa + Remcos RAT
Pierwszy raz o Remcos RAT pisaliśmy na naszych łamach już blisko 9 lat temu. Wtedy przedstawialiśmy go jako nowy malware, skupiony na ofiarach anglojęzycznych. Od tamtych czasów wiele się zmieniło i ten złośliwy kod raz na jakiś czas pojawia się już w formie adresowanej do Polaków, co dokumentujemy również w naszych publikacjach.
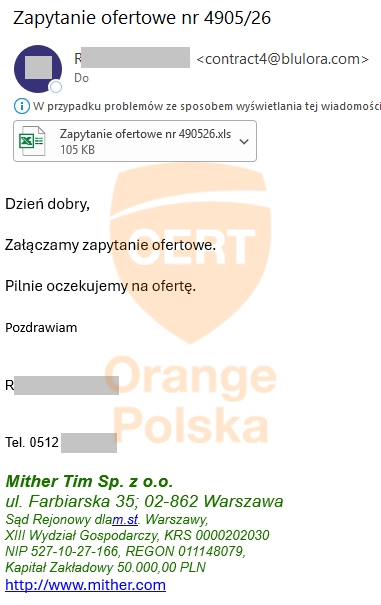
Metodą ataku przy użyciu Remcos RAT są e-maile wysyłane z przejętych skrzynek e-mail istniejących firm. Wiele wskazuje na to, że obecnie obserwowana kampania trafia na odnalezione przez oszustów dostępne w sieci adresy e-mail. Zdarzały się jednak sytuacje, gdy mail od firmy X dostawał jej faktyczny kontrahent, dla którego wiadomość z załącznikiem nie była niczym odstającym od normy. Wtedy ryzyko odruchowego kliknięcia w załącznik znacząco rośnie, a już samo jego otwarcie może wystarczyć do infekcji.
Jak uniknąć ryzyka?
Jeśli dostajesz mail z załącznikiem z nieznanego źródła, absolutnie go nie otwieraj. Nawet z ciekawości.
Każdy mail z załącznikami spoza organizacji traktuj jako niezaufany. Przeanalizuj go dokładnie. Sprawdź nadawcę. Jeśli to firma, z którą korespondujesz – upewnij się, czy wcześniejsze maile też były w takiej formie. Czy zawierały załączniki w tym formacie? Jeśli masz jakiekolwiek wątpliwości – zadzwoń pod numer kontrahenta znany Ci z wcześniejszej korespondencji lub z niezależnie sprawdzonego źródła.
I pamiętaj o regularnym aktualizowaniu systemów i aplikacji. Aktualizacje ograniczają ryzyko wykorzystania niezałatanych luk, choć złośliwe oprogramowanie może trafiać na komputer także innymi drogami.