Cyberbezpieczeństwo w szkole: na co uważać na początku roku szkolnego. Wydanie dla nauczyciela.
Początek roku szkolnego to dla nauczycieli nie tylko powrót do lekcji. To również powrót do szkolnej poczty, dziennika elektronicznego, komunikatorów, dokumentów i komputerów, z których korzysta wiele osób. Więcej wiadomości, więcej logowań i więcej spraw do załatwienia oznacza również więcej okazji dla cyberprzestępców.
Nie trzeba włamywać się do szkolnego serwera, żeby narobić problemów. Czasem wystarczy jedno kliknięcie w fałszywy link, otwarcie złośliwego pliku albo pozostawienie zalogowanego konta na wspólnym komputerze. Dlatego przed pierwszym dzwonkiem warto przypomnieć sobie kilka podstawowych zasad.
„Twoje konto wymaga ponownej weryfikacji”
To jeden z prostszych sposobów na wyłudzenie danych logowania. Wiadomość może wyglądać jak automatyczny komunikat systemu, administratora albo dostawcy usługi. Wszystko po to, żeby przekonać nauczyciela do kliknięcia w link i wpisania loginu oraz hasła.
Najbezpieczniejsza zasada jest prosta: do ważnych usług nie logujemy się przez link otrzymany w podejrzanej wiadomości. Jeśli chcemy sprawdzić dziennik elektroniczny albo pocztę, lepiej otworzyć aplikację lub skorzystać ze znanego adresu strony.
Warto też spojrzeć na adres witryny, na którą trafiamy. Logo i wygląd strony można stosunkowo łatwo skopiować. Adres jest już dla oszusta nieco trudniejszy do podrobienia.

„Rodzic przesłał dokument”
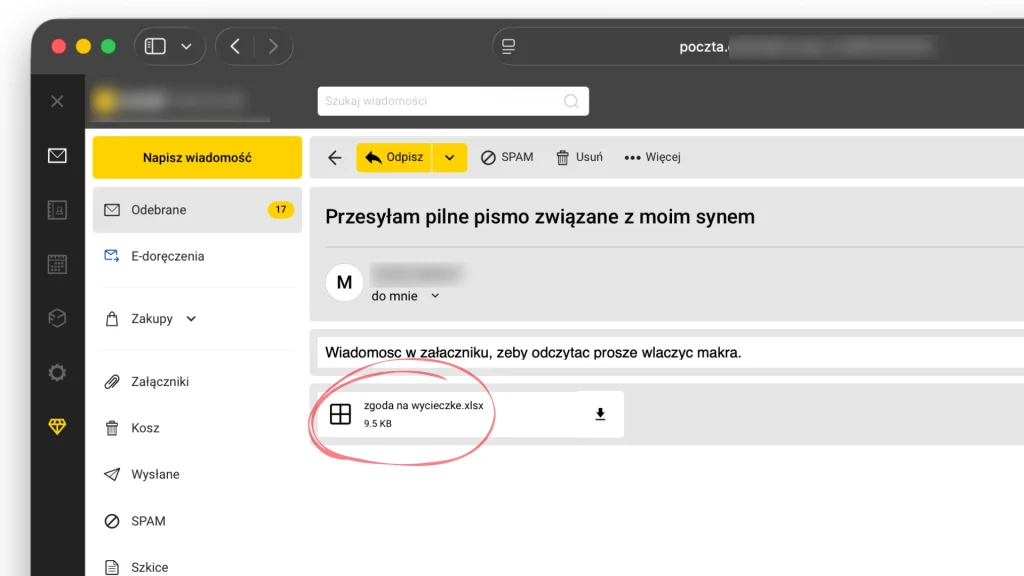
Wiadomość od rodzica może wyglądać zupełnie wiarygodnie. Nauczyciele regularnie otrzymują dokumenty, informacje dotyczące uczniów czy wiadomości związane z wycieczkami i sprawami organizacyjnymi. Cyberprzestępca może jednak wykorzystać to zaufanie. Podszywając się pod rodzica, może przesłać załącznik zawierający złośliwe oprogramowanie albo link prowadzący do fałszywej strony.
Nie oznacza to oczywiście, że każdy dokument od rodzica należy traktować jak zagrożenie. Warto jednak sprawdzić, czy wiadomość rzeczywiście pasuje do sytuacji. Ostrożność powinny wzbudzić między innymi:
- niespodziewany załącznik,
- nietypowa prośba,
- presja czasu,
- prośba o podanie hasła,
- link do logowania,
- konieczność zainstalowania programu lub włączenia dodatkowych funkcji w dokumencie.
Jeśli coś się nie zgadza, warto potwierdzić wiadomość innym kanałem, na przykład podczas rozmowy telefonicznej. Nie należy jednak korzystać wyłącznie z danych kontaktowych podanych w podejrzanej wiadomości. One również mogły zostać „podstawione”.
Szkolenie, którego nikt nie zamawiał
Nauczyciele regularnie otrzymują oferty szkoleń, konferencji i materiałów edukacyjnych. Wiadomość zatytułowana „Oferta szkoleniowa dla nauczycieli” raczej nikogo nie zaskoczy. Właśnie dlatego może być dobrą przynętą dla cyberprzestępcy.
Wiadomość może zawierać link do zapisów albo załącznik przedstawiający program szkolenia. Jeśli nie znamy nadawcy, nie spodziewaliśmy się takiej oferty, a wiadomość nakłania nas do wykonania dodatkowej czynności, lepiej zachować ostrożność.
Szczególną ostrożność warto zachować przy plikach wykonywalnych i dokumentach, które proszą o włączenie dodatkowych funkcji lub zmianę ustawień bezpieczeństwa. W razie wątpliwości nie otwieraj załącznika i nie klikaj w link. Wiadomość można przekazać administratorowi szkolnej infrastruktury IT lub osobie odpowiedzialnej za bezpieczeństwo.
Jeden komputer, wielu nauczycieli
W wielu szkołach ten sam komputer może służyć kilku nauczycielom. To wygodne rozwiązanie, ale wymaga odrobiny dyscypliny. Jeśli korzystamy ze wspólnego stanowiska, nie zostawiajmy otwartego dziennika elektronicznego, poczty czy innych systemów zawierających dane uczniów. Po zakończeniu pracy wylogujmy się, a gdy tylko odchodzimy od komputera – zablokujmy ekran.
Warto również sprawdzić, czy przeglądarka nie zapisała naszego hasła. Funkcja, która na prywatnym komputerze jest wygodna, na współdzielonym stanowisku może stać się problemem. I nie chodzi wyłącznie o cyberprzestępcę. Dostęp do otwartego konta może uzyskać po prostu kolejna osoba korzystająca z tego samego komputera lub ciekawski uczeń.
Wsparcie administratora szkoły ma kluczowe znaczenie
Nie wszystko powinno być obowiązkiem nauczyciela. Szkoła powinna zapewnić pracownikom odpowiednio przygotowane i zabezpieczone środowisko pracy. Nauczyciel nie powinien być zmuszony do samodzielnego wyszukiwania w internecie programów potrzebnych do prowadzenia lekcji, instalowania przypadkowych aplikacji czy szukania narzędzi, które „jakoś poradzą sobie” z konkretnym zadaniem. Potrzebne oprogramowanie powinno być wcześniej wybrane, zainstalowane i skonfigurowane przez osoby odpowiedzialne za szkolne komputery.
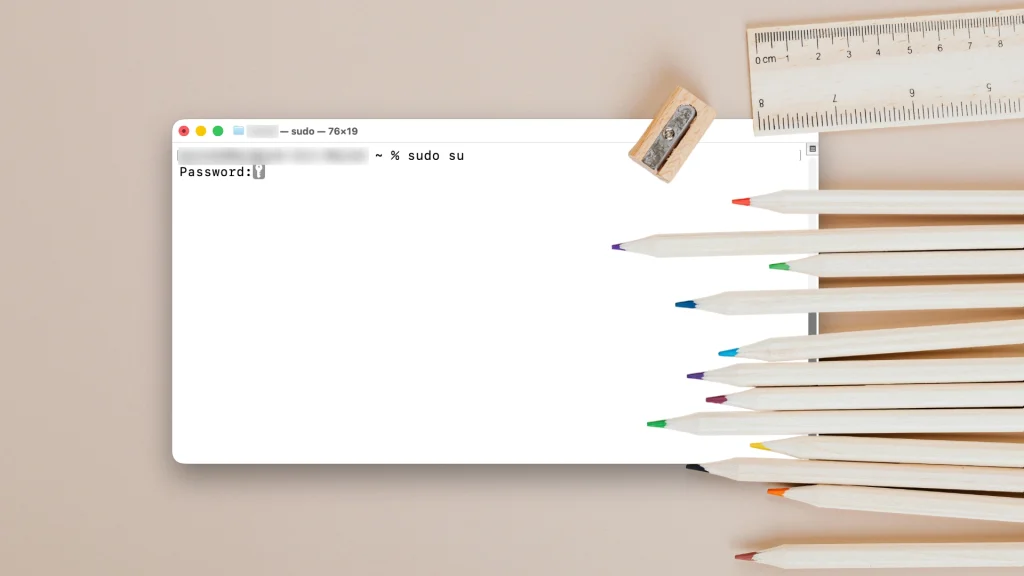
Istotne jest również odpowiednie zarządzanie prawami użytkowników. Nauczyciel nie powinien mieć uprawnień administratora tylko po to, żeby móc samodzielnie instalować dowolne programy. Jeśli jakaś aplikacja jest potrzebna do pracy, jej instalacją powinien zająć się administrator lub osoba odpowiedzialna za szkolną infrastrukturę.
Podobnie jest z systemami operacyjnymi, aplikacjami i urządzeniami. Powinny być regularnie aktualizowane i utrzymywane w stanie pozwalającym na bezpieczną pracę.
Szkoła powinna również zadbać o odpowiednie zabezpieczenie sieci Wi-Fi i rozdzielenie dostępu tam, gdzie jest to potrzebne. Sieć przeznaczona dla gości czy uczniów nie powinna być traktowana tak samo jak infrastruktura, za pomocą której nauczyciele i pracownicy uzyskują dostęp do szkolnych systemów. To wszystko nie zwalnia nauczyciela z ostrożności, ale dobra organizacja sprawia, że pracownik ma mniej możliwości do cybernetycznego błędu.
Sztuczna inteligencja, a prywatność
Sztuczna inteligencja coraz częściej trafia również do szkolnej codzienności. Może pomóc przygotować materiały, sprawdzić tekst czy opracować ćwiczenia, ale warto pamiętać, że nie powinno się przekazywać jej danych osobowych uczniów ani ich rodziców. Imię i nazwisko, numer telefonu, adres, informacje o sytuacji rodzinnej czy inne dane pozwalające zidentyfikować konkretną osobę nie są potrzebne do tego, żeby AI pomogło przygotować sprawdzian czy scenariusz lekcji. Jeśli chcemy wykorzystać takie narzędzie do pracy nad konkretnym przypadkiem, lepiej wcześniej usunąć dane pozwalające wskazać, o kogo chodzi. To samo dotyczy zdjęć, dokumentów czy zrzutów ekranu zawierających dane uczniów. AI może być pomocnikiem nauczyciela, ale nie powinno stawać się miejscem, do którego trafiają dane osobowe.
Cyberbezpieczeństwo w szkole – najważniejsze zasady
Przed pierwszym dzwonkiem warto przypomnieć sobie kilka prostych reguł:
- do dziennika elektronicznego i poczty logujmy się przez znaną aplikację lub samodzielnie otwarty adres strony;
- nie klikajmy bez zastanowienia w linki z wiadomości;
- nie otwierajmy niespodziewanych załączników, nawet jeśli wiadomość wygląda na pochodzącą od rodzica lub innej znanej osoby;
- sprawdzajmy dokładnie adres strony, zwłaszcza przed wpisaniem loginu i hasła;
- nie instalujmy na szkolnym sprzęcie przypadkowych programów;
- nie włączajmy makr ani innych dodatkowych funkcji w dokumencie, jeśli nie wiemy, dlaczego są potrzebne;
- na wspólnym komputerze blokujmy ekran przed odejściem od stanowiska;
- po zakończeniu pracy wylogowujmy się z poczty, dziennika elektronicznego i innych systemów;
- nie zapisujmy haseł w przeglądarce używanej przez wiele osób;
- podejrzane wiadomości i incydenty zgłaszajmy administratorowi lub osobie odpowiedzialnej za IT.
Jeśli zdarzyło się nam kliknąć w podejrzany link, nie wpisujmy dalszych danych i nie wykonujmy kolejnych poleceń wyświetlanych na stronie. Warto jak najszybciej poinformować administratora, a jeśli dane logowania zostały podane – zmienić hasło z bezpiecznego urządzenia.
Cyberbezpieczeństwo szkoły to nie tylko silne hasła i zabezpieczona sieć. To również dobrze przygotowane komputery, rozsądnie nadane uprawnienia oraz użytkownicy, którzy wiedzą, co zrobić, gdy coś wygląda podejrzanie.
Początek roku szkolnego to dobry moment, aby przypomnieć te zasady całemu zespołowi. Dzięki temu nauczyciele mogą skupić się na pracy, a szkoła lepiej chroni swoje systemy i dane uczniów.