„Najemniczy spyware” atakuje dysydentów, Apple ostrzega
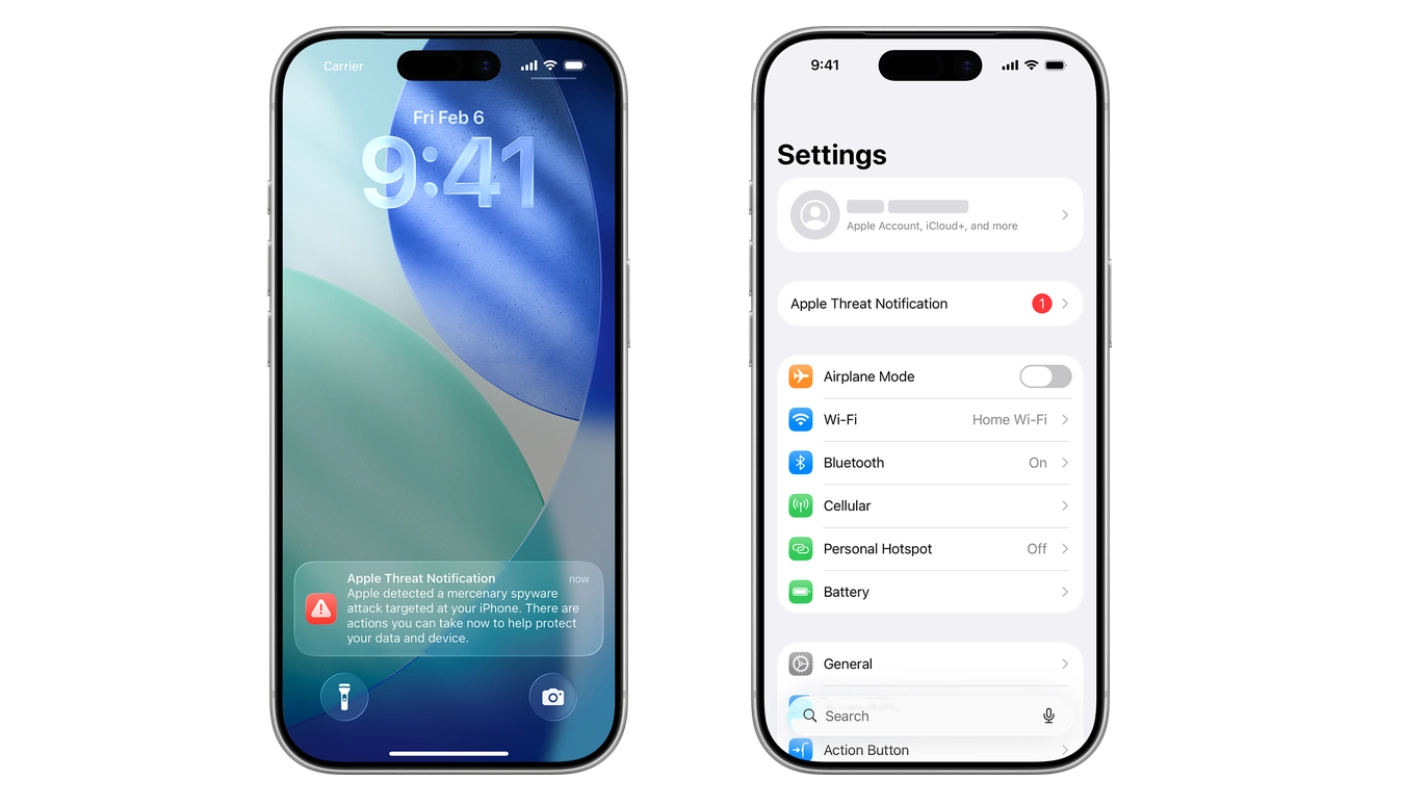
Dostałeś maila z adresu threat-notifications@email.apple.com? Jeśli tak, to przejdź od razu do śródtytułu poniżej. Sprawa jest bardzo poważna. Apple od 2021 roku raz na jakiś czas informuje konkretnych użytkowników swoich produktów, gdy stwierdzi, że ich urządzenia są celem wyrafinowanych ataków przy użyciu specjalistycznego oprogramowania szpiegowskiego. W ostatnich dniach media, ale też sami dysydenci poinformowali o kolejnej serii ostrzeżeń.
honoured to have received this lifetime achievement award from russian intelligence pic.twitter.com/lmYWe5OwwF
— Laser Kiwi Cossack 🐺🇺🇦🇳🇿 (@laser_kiwi_ua) August 16, 2026
Kto lub jakie oprogramowanie jest źródłem ataków? Apple nie ujawnia szczegółów dotyczących konkretnego ostrzeżenia, jednak w Cupertino kilkukrotnie przyznawano – dowodziły tego również zewnętrzne śledztwa – iż jednym ze źródeł określanych mianem „najemniczego spyware’u” był okryty niechlubną sławą również w Polsce Pegasus izraelskiej firmy NSO Group. Wykorzystanie tego typu oprogramowania jest bardzo kosztowne (kwoty mogą sięgać milionów dolarów), dlatego ma to miejsce rzadko, w celowanych atakach na konkretne osoby: dziennikarzy, aktywistów, polityków, czy dyplomatów. Przy takich atakach używane są rozwiązania niedostępne dla grup przestępczych, rzadko spotykane w sieci i w efekcie bardzo trudne do wykrycia. Ze względu na specyfikę można je określić mianem oprogramowania „jednorazowego użytku”.
Co zrobić, gdy dostanę takie ostrzeżenie?
Jeśli nie jesteś na celowniku służb, ryzyko jest nikłe, bliskie zeru. W ostatniej serii, 13 sierpnia, firma ostrzegła o zagrożeniu nieznaną liczbę użytkowników ze 110 krajów. Tego typu informacje od Apple przychodzą z adresu threat-notifications@email.apple.com jednak firma ostrzega, że nadawcy o złych zamiarach mogą próbować podszyć się pod nie. Dlatego w przypadku otrzymania tego typu informacji firma stanowczo zaleca, by wejść na stronę account.apple.com. Jeśli faktycznie trafiło do Ciebie ostrzeżenie – zobaczysz je natychmiast po zalogowaniu.
Firma w takich przypadkach – co zrozumiałe – nie prosi o klikanie linków, otwieranie plików, instalowanie aplikacji, czy podawanie hasła, bądź kodu weryfikacyjnego. Odbiorca takiej informacji powinien włączyć w swoim urządzeniu tryb Lockdown, upewnić się, że korzysta z najnowszego oprogramowania i skontaktować się z ekspertem cyberbezpieczeństwa.
Źródło: https://www.bleepingcomputer.com/news/apple/apple-sends-new-threat-notification-alerts-over-mercenary-spyware-attacks/
Grafika tytułowa: apple.com